{{item.videoDuration}}
{{item.title}}
{{item.text}}

{{item.videoDuration}}
{{item.text}}
前編では、EU AI Actの適用範囲とリスクベースの規制体系、汎用目的型AIモデルの位置付けを確認しました。後編では、AIシステムのリスク分類および各主体の役割に応じて課される要求事項と義務を整理した上で、適用スケジュールや企業に求められる対応について解説します。
EU AI Actの概要を「要求事項と義務」「EU AI Act適用のタイムライン」「イノベーション支援」および「制裁」の順で解説します。
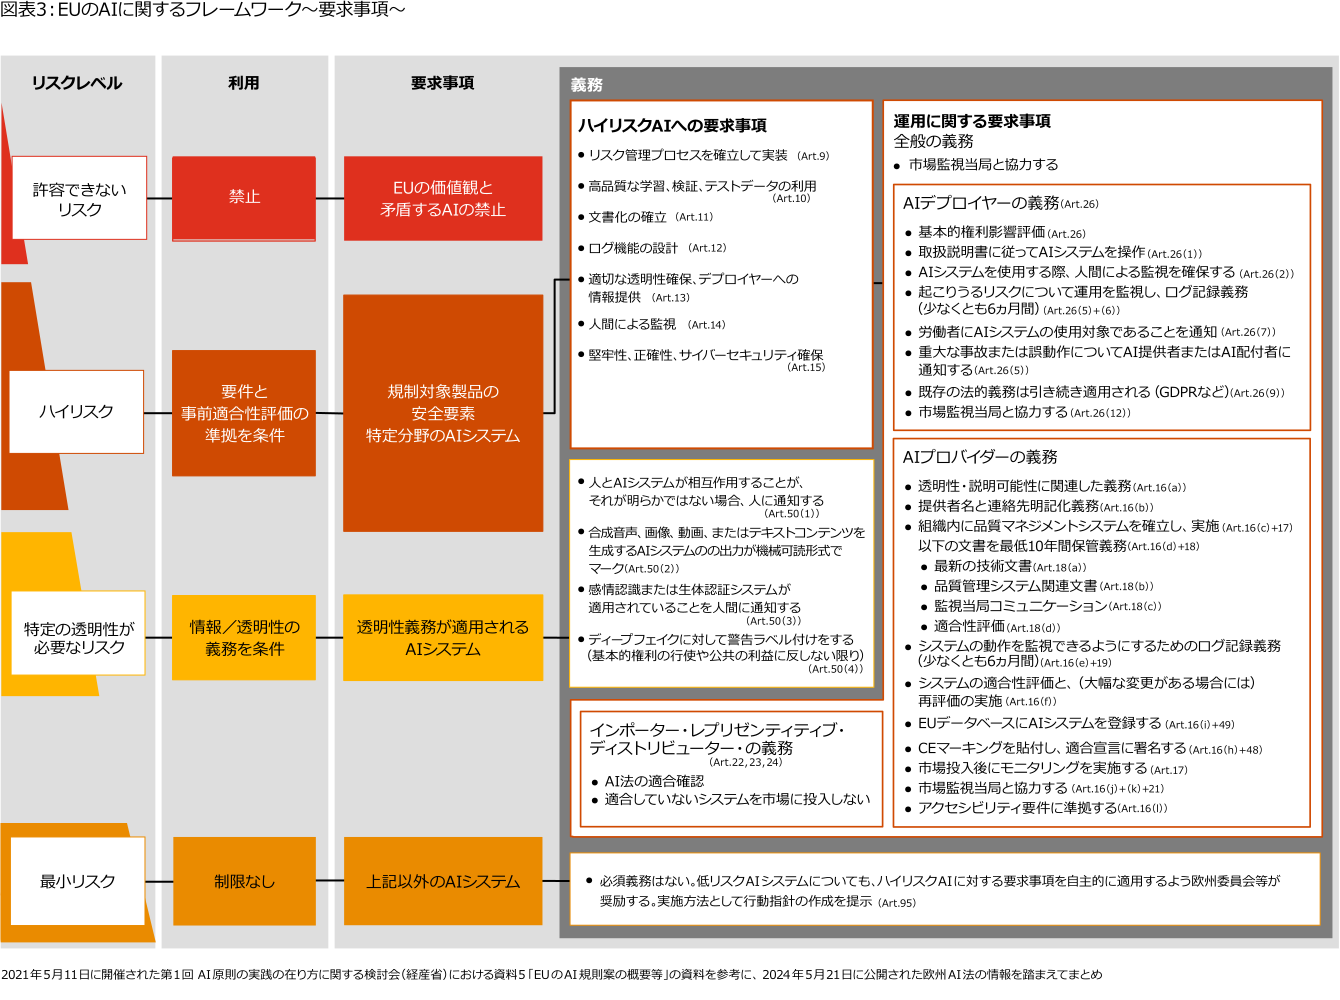
次に、AIシステムのリスク分類および各主体の役割に応じて定められる、EU AI Act上の主な要求事項と義務について見ていきます。なお、汎用目的型AIモデルについては、AIシステムのリスク分類とは別に、モデルのプロバイダーに対する義務が定められています。
対象:プロバイダー、デプロイヤー、インポーター、ディストリビューター等
ハイリスクのAIシステムには、「リスク管理システム」「データガバナンス」「技術文書、ログ管理」「透明性」「人による監視」および「サイバーセキュリティ」などの観点で定められた要求事項の遵守が求められています。プロバイダーは、AIシステムの設計・開発段階から、そのライフサイクル全体を通じて、これらの要求事項への適合を確保する必要があります。また、Annex IIIに掲げられたハイリスクAIに該当するAIシステムは、一部の例外を除き、プロバイダーまたは正規代理人が、上市前に自らと当該AIシステムをEU管理下のデータベースに登録しなければなりません。
これらはAIシステム自体に関する要求事項ですが、プロバイダーには各要求事項の遵守を担保すべく、品質管理システムの整備が義務付けられています。さらに、適合性評価、EU適合宣言の作成、CEマーキング、必要な登録、是正措置ならびに所管当局への協力なども求められます。
対象:プロバイダー、デプロイヤー
EU AI Act第50条では、特定のAIシステムまたはその利用形態について、プロバイダーおよびデプロイヤーに次のような透明性義務を課しています。同一のAIシステムについて、ハイリスクAIに関する要求事項と第50条の透明性義務の双方が適用される場合があります。
プロバイダーの義務
デプロイヤーの義務
欧州委員会は2026年7月、第50条の透明性義務に関するガイドラインを公表しました。また、AI生成・操作コンテンツのマーキング、検出およびラベリングに関するCode of Practice on Transparency of AI-generated Contentも公表されています。同Codeへの参加は任意ですが、欧州委員会およびAI Boardは、第50条第2項、第4項および第5項への準拠を示すための適切な自主的手段であると評価しています。Codeに参加しないプロバイダーおよびデプロイヤーは、他の適切な方法により義務への適合を示す必要があります。
図表2:EUのAIに関するフレームワーク~要求事項~
対象:プロバイダー
汎用目的型AIモデルは、多様な下流のAIシステムやアプリケーションに組み込まれて利用されることが想定されます。このため、汎用目的型AIモデルのプロバイダーには、モデルの学習、テスト、評価結果等に関する技術文書を作成・最新化すること、モデルをAIシステムへ組み込む下流のプロバイダーに対して、モデルの能力・制約、入力・出力の性質等に関する必要な情報および文書を提供すること、ならびに欧州委員会および所管当局へ協力すること等が求められます。
また、EUの著作権および関連する権利に関する法令を遵守するための方針を整備し、テキスト・データマイニングに関して権利者が示した権利留保を特定・遵守することが求められます。さらに、AI Officeが提供するテンプレートに従って、モデルの学習に使用したコンテンツについて十分詳細な要約を作成し、公表する必要があります。これは、学習データまたは個々のコンテンツを全て公開する義務を意味するものではありません。
また、汎用目的型AIモデルの中でも高い影響力を持つ能力を有するモデルは、「システミックリスクを伴う汎用目的型AIモデル」として追加的な義務の対象になります。モデルの学習に使用された累積計算量が10²⁵ FLOPを超える場合には、高い影響力を持つ能力を有すると推定されます。また、この計算量基準を満たさない場合でも、モデルの能力、EU市場へのリーチ、基本的権利や社会全体への実際または合理的に予見可能な影響等を踏まえ、欧州委員会がシステミックリスク(Systemic risk)*を伴うモデルとして指定することがあります。システミックリスクがあると判断されると、次のようなより厳しい要件を充足することが求められます。
* システミックリスクとは、そのリーチ、または公衆衛生、安全、治安、基本的権利もしくは社会全体に対する実際もしくは合理的に予見可能な悪影響により、EU市場に重大な影響を及ぼし、AIバリューチェーン全体へ大規模に伝播し得るリスクを指します。
汎用目的型AIモデルがシステミックリスクの要件(第51条第1項の高い影響力を持つ能力の基準)を満たす場合には、汎用目的型AIモデルのプロバイダーは2週間以内に欧州委員会に届け出ることが必要です。欧州委員会は、プロバイダーからの通知の有無にかかわらず、Annex XIIIの基準に基づき、職権で、または科学パネルからの適格な警告を受けて、汎用目的型AIモデルをシステミックリスクを伴うモデルとして指定することもできます。
なお、計算量基準を満たすモデルのプロバイダーは、通知時に、モデル固有の特性により例外的にシステミックリスクを伴わないことを示す十分な根拠を提出することもできます。
EU AI Actは段階的に適用され、発効日から適用日までには、章・節・条項によって猶予があります。当初のEU AI Actでは、主要規定を発効後6カ月から36カ月までの間に順次適用することが予定されていましたが、2026年7月に成立したAI Omnibusにより、ハイリスクAIシステムに関する主要な義務の適用時期などが変更されました。また、AIモデル・システムの種類や市場投入・サービス提供開始時期によっても、適用が猶予される場合があります。AIシステムまたは汎用目的型AIモデルのプロバイダー、デプロイヤー、インポーターその他の関係者に関係する主なタイムラインは、次の通りです。
2025年2月2日には、AIシステムの定義を含む総則の一部および禁止されるAI行為に関する規定が適用されました。これにより、プロバイダーおよびデプロイヤー等は、取り扱うシステムがEU AI Act上のAIシステムに該当するかを確認するとともに、禁止される利用形態に該当しないことを確認する必要があります。
AIリテラシーについては、2026年のAI Omnibusにより制度が簡素化され、欧州委員会および加盟国が、AIシステムの開発、運用または利用に関与する者を含む関係者のAIリテラシーを促進する役割を担うことが明確化されました。企業においても、禁止行為の防止、適切な人による監視および各種義務への対応の基盤として、AIを利用する者の役割や知識、利用状況に応じた教育・周知を継続することが重要です。
次に、発効から12カ月後となる2025年8月2日には、汎用目的型AIモデルの章(第5章)についても適用が開始されました。これにより、同日以降にEU市場へ提供される汎用目的型AIモデルのプロバイダーには、技術文書、下流プロバイダーへの情報提供、EU著作権法を遵守するための方針、学習に使用したコンテンツに関する十分詳細な要約の公表等の義務が適用されています。また、同日から汎用目的型AIモデルのプロバイダーに対する制裁金の条項(第101条)を除いた罰則(第12章)も適用されています。そのため、この時点から、第2章の禁止されるAIに関する条項に対する違反等により、制裁金が科せられる可能性があります。さらに、2026年8月2日からは、欧州委員会による汎用目的型AIモデルプロバイダーに対する執行権限および第101条の適用も開始されています。
2026年8月2日には、特定のAIシステムに関する第50条の透明性義務が適用されました。一方、当初2026年8月または2027年8月からの適用が予定されていたハイリスクAIシステムに関する主要な要求事項および義務は、2026年のAI Omnibusにより延期されました。Annex IIIに掲げられた用途型ハイリスクAIシステムについては2027年12月2日から、Annex Iに掲げられたEU製品法制の対象製品に組み込まれるハイリスクAIシステムについては2028年8月2日から適用されます。
2025年8月2日までに上市された汎用目的型AIモデルのプロバイダーは、2027年8月2日までに、定められた義務を遵守するために必要な措置を講じればよいとされています。
また、適用開始前に上市または供用開始されたAIシステムについては、原則として、適用開始後にその設計へ重大な変更が加えられた場合に、EU AI Act上の関連義務が適用されます。これとは別に、公的機関による使用を意図したハイリスクAIシステムのプロバイダーおよびデプロイヤーは、2030年8月2日までに、EU AI Actの要件に準拠するために必要な措置を講じることが求められています。
さらに、Annex Xに記載されている法律行為によって確立された大規模ITシステムのコンポーネントであるAIシステムで、2027年8月2日までに市場に投入されたもの、または供用開始されたものについては、2030年12月31日までEU AI Actへの準拠が猶予される経過措置が設けられています。
EU AI Actの実施を支援するため、欧州委員会およびAI Officeは、AIシステムの定義、禁止されるAI行為、汎用目的型AIモデルプロバイダーの義務、第50条の透明性義務、ハイリスクAIシステムの分類・要求事項等に関するガイドラインやテンプレートを順次公表しています。また、GPAI Code of PracticeおよびCode of Practice on Transparency of AI-generated Contentも公表されています。
一方、基本権影響評価、AIバリューチェーン上の責任分担、重大な変更、市販後モニタリング、品質管理システムおよび他のEU法令との関係等については、追加的なガイドラインの整備が進められています。企業は、EU AI Actの条文だけでなく、欧州委員会のガイドライン、AI Act Service Deskおよび今後公表される整合規格の動向も継続的に確認する必要があります。
図表3:AI規制法適用のタイムライン
EU AI Actは健康、安全および基本的権利を保護する規制であると同時に、AIの開発・利用とイノベーションを促進するための支援措置も定めています。主な支援策として、AI規制サンドボックス、一定の条件下における実環境でのテスト、ならびに中小企業やスタートアップ等に対する支援が挙げられます。
EU AI Act上のAI規制サンドボックスとは、所管当局が設置する管理された枠組みの下で、AIシステムのプロバイダーまたは将来プロバイダーとなる事業者が、一定期間、革新的なAIシステムを開発、訓練、検証およびテストできる制度です。技術的に隔離された仮想環境に限られるものではなく、事業者と規制当局との対話を通じて、規制への適合とイノベーションの両立を支援する制度的な仕組みとなっています。このサンドボックス環境では、所管当局による監督および合意された計画のもと、AIシステムを開発、トレーニング、検証、テストすることが可能です。また、適切な場合には、別途定められた要件および保護措置を満たすことを条件として、実環境でのテストを行うこともできます。
AI規制サンドボックスは、当局による承認を自動的に与える制度や、適合性評価その他の法的義務を免除する制度ではありません。一方、事業者にとっては、開発の早い段階から所管当局と対話し、適用される要求事項や規制対応上の課題を確認できる可能性があります。このため、規制対応を製品・サービスの上市直前に確認するのではなく、企画・設計・開発・テストの各段階へ組み込むことが重要です。
なお、AI規制サンドボックス内では、公共の安全・公衆衛生、環境保護、エネルギーの持続可能性、安全性・強靱性、交通システム・モビリティなど、一定の重要な公共の利益を保護する目的でAIシステムを開発する場合に、厳格な条件および保護措置の下で、当初は別の目的で適法に収集された個人データを追加的に処理できる場合があります。また、EU AI Actでは、中小企業およびスタートアップの規制サンドボックスへのアクセス、手数料、情報提供などについて、その規模や具体的なニーズに配慮する措置が定められています。2026年のAI Omnibusでは、一部の支援・簡素化措置が中堅企業にも拡張されるとともに、規制サンドボックスおよび実環境でのテストを利用できる機会が拡大されました。
欧州委員会は、AI規制サンドボックスの設置・運営に関する共通ルールを定める実施規則の整備も進めています。利用を検討する事業者は、EU AI Actの規定に加え、今後確定する共通ルールおよび参加先の加盟国における制度運用を確認する必要があります。
EU AI Actは、違反の種類および義務主体に応じて、行政制裁金の上限を定めています。AIシステムに関する一般的な行政制裁金は主として第99条、汎用目的型AIモデルプロバイダーに対する制裁金は第101条に定められています。
企業に対しては、原則として、各違反類型について定められた定額または直前事業年度の全世界年間総売上高に対する割合のいずれか高い額が上限となります。ただし、中小企業については、比例原則に配慮し、原則として当該二つの金額のいずれか低い額が上限となります。行政制裁金の具体的な額を決定する際には、違反の性質、重大性、期間、影響、故意・過失、是正措置、過去の違反等が考慮されます。
生成AIをはじめとするAI技術は目覚ましく進歩し、私たちの生活やビジネスに欠くことのできない存在となっています。一方で、いわゆるディープフェイクによる社会の混乱や誤った学習データ、モデルによる差別の助長などの問題も起きています。EU AI Actは、健康、安全および基本的権利を保護するとともに、人間中心で信頼できるAIの利用を促進し、イノベーションを支援するための包括的な枠組みとして位置付けられています。
日本企業であっても、EU域内でAIシステムまたは汎用目的型AIモデルを提供する場合、自社が提供または利用するAIシステムによって生成されたアウトプットがEU域内で使用される場合、あるいはEU域内で利用されるAIサービスを運営している場合には、EU AI Actの適用を受ける可能性があります。そのため、EUとの取引やサービス提供の有無だけでなく、自社のAIシステムやモデルがどこで利用されているかについても確認することが重要です。
EU AI Actでは、リスクの程度や事業者の役割に応じてさまざまな要件・義務が定められています。既に禁止されるAI行為、汎用目的型AIモデルに関する義務および一定の透明性義務は適用されており、今後はハイリスクAIシステムに関する主要な要求事項および義務が順次適用されていきます。AIシステムまたは汎用目的型AIモデルに適用される義務へ適切に対応していない場合には、違反の内容に応じて、高額な行政制裁金その他の執行措置の対象となるおそれがあります。日本企業においても、EU AI Actの適用対象となるAIシステムおよび汎用目的型AIモデルの有無を把握するとともに、自社がプロバイダー、デプロイヤー、インポーター等のどの役割に該当するかを確認し、適用される要求事項・義務に関するギャップ分析およびセルフアセスメントを実施することが望まれます。
また、EU AI Actでは特にハイリスクAIシステムについて、データガバナンス、人による監視、技術文書およびログ管理、透明性、正確性・堅牢性・サイバーセキュリティ等に関する要求事項が定められています。企業にとっては、AIガバナンス、データガバナンス、プライバシー、サイバーセキュリティおよびリスク管理の枠組みを個別に整備するだけでなく、それらを相互に連携させた統合的なガバナンス体制の構築を検討する良い機会になると考えられます。
EU AI Actへの対応を単なる規制対応にとどめず、信頼できるAIの開発・利用を支えるガバナンスとして事業活動へ組み込むことは、規制リスクの低減だけでなく、顧客や利用者からの信頼獲得、市場参入の円滑化、競争力の向上および他社との差別化にもつながると考えられます。
{{item.text}}
{{item.text}}


