




{{item.videoDuration}}
{{item.title}}
{{item.text}}

{{item.videoDuration}}
{{item.text}}
人工知能(AI)活用が広がるほど、企業には「誰が」「どのAIを」「どのような基準で管理するのか」という課題が突き付けられます。個別のルールや審査を追加するだけでは、AIの企画・開発から利用、監視、改善までを一貫して管理することはできません。こうした組織的なAIガバナンスの土台となるのが、国際規格の「ISO/IEC 42001」です。本稿ではISO/IEC 42001に基づいたAIマネジメント体制の構築・運用に必要な実務上の要点を整理します。組織方針、責任体制、リスク評価、データ管理、ヒューマンオーバーサイト、サードパーティ管理などが今回の主なテーマです。併せて規格適用のメリットと認証取得に向けた進め方を解説します。
※本稿はPwC Japanグループ主催のオンラインセミナー「ISO/IEC 42001に基づく実効性の高いAIマネジメント体制の確立」の内容を基に、再構成したものです(配信期間:2026年5月28日~8月31日)。
※本稿は、ISO/IEC 42001のポイントと概念を分かりやすく紹介することを目的としており、全ての論点を網羅するものではありません。
最初にAIマネジメントシステムにおけるISO/IEC 42001の位置づけと、組織に求められる事項を解説します。
2023年12月に発行されたISO/IEC 42001は、個別のAIシステムを対象とするルールではなく、組織全体でAIの開発、運用、評価、改善を一貫して管理するための国際規格です。
品質マネジメント規格のISO 9001や情報セキュリティマネジメント規格のISO/IEC 27001と整合性のある構造を採用し、方針や体制を整備して継続的な改善を図るマネジメントシステムの考え方をAIに適用しています。公平性、説明可能性、社会的インパクトといったAI固有の観点を管理対象に組み込んでいるため、既存のマネジメントシステムと統合して運用しやすい点も特徴です。
ISO/IEC 42001を導入する目的は、「有効性」「公平性」「透明性」の三つに整理できます。
図表1:ISO/IEC 42001認証取得の目的
有効性とは、AIシステムが計画した目的を達成できるよう、ライフサイクル全体を通じて管理することです。公平性とは、AIシステムの出力に生じる偏りを抑え、AIを用いた意思決定が社会的な平等に資することを目指すものです。透明性とは、AIシステムの仕組みや運営組織の意思決定プロセスを、ステークホルダーが理解できる状態に整えることです。
次に、ISO/IEC 42001の主な要求事項を見ていきます。下表のとおり、ISO/IEC 42001は全10章で構成されています。
図表2:ISO/IEC 42001の概要
第1章から第3章では適用範囲、引用規格、用語・定義を示し、第4章から第10章では組織の状況把握からAIシステムの運用、評価、改善までの要求事項を定めています。「附属書A~D」には、具体的な管理策や実装ガイダンス、リスク源の例、他のマネジメントシステムとの統合に関する考え方が示されています。
ISO/IEC 42001のAIに関わる主な特徴は、以下の三つの観点から整理できます。
これら三つの観点を組織の取り組みに落とし込む際に、参考となる管理目的と管理策を示しているのが「附属書A」です。その対象は、AIに関連する方針、内部組織、資源、影響評価、ライフサイクル、データ、利害関係者への情報提供、AIシステムの利用、サードパーティとの関係など、多岐にわたります。次章では、これらを実務上の観点から詳しく解説します。
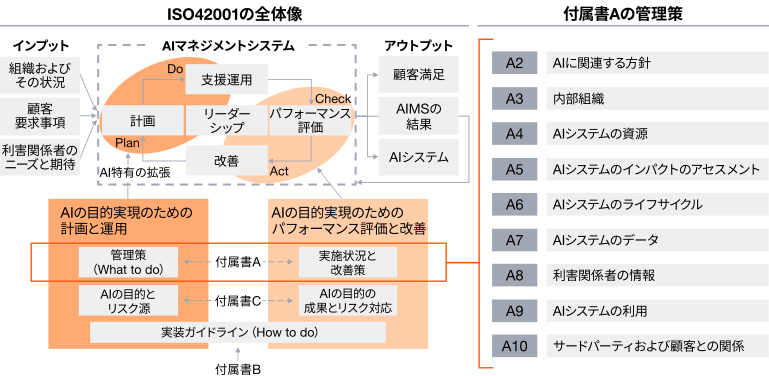
ISO/IEC 42001に基づくAIマネジメント体制を実務に落とし込む上で中心となるのが「附属書A」の管理策です。附属書Aは、AIマネジメントシステムのPDCAサイクルの中で、AIの目的を実現するために組織が実施すべき取り組み事項を示しています。
附属書Aは下図の右側に示すとおり、A2からA10までの9カテゴリで構成されています。ここからは、各カテゴリで求められる管理策と、企業が実装する際に押さえるべきポイントを順に見ていきます。
図表3:ISO 42001において示される、AIの目的実現のための管理策
出典:経済産業省Webサイトを参考に、ISO 42001の内容を踏まえてPwCが作成
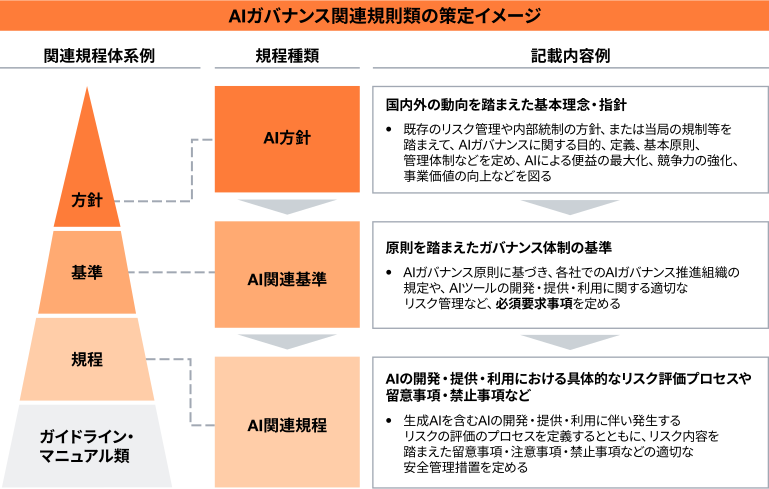
AIに関連する方針は、AIガバナンスの出発点です。AIの開発・提供・利用に関する基本的な考え方を明確にし、既存のリスク管理や内部統制の方針と整合させることが求められます。規程体系は下図にあるように、上位から「AI方針」「AI関連基準」「AI関連規程」「ガイドライン・マニュアル類」の4階層で構成する方法が一例です。
図表4:A2. AIに関連する方針
AI方針では、国内外の動向を踏まえ、AIガバナンスの目的、定義、基本原則、管理体制を定め、その内容を下位の基準・規程・マニュアル類へ具体化していきます。
策定にあたっては「人間中心のAI社会原則」「高度なAIシステムを開発する組織向けの広島プロセス国際指針*」「AI事業者ガイドライン」など主要な国内外の原則・ガイドラインを参照し、自社の事業特性に応じて落とし込みます。実務上重要なのは、組織として重視する原則を明確にすることです。上位方針が曖昧なままでは、各部門が下位規程へ具体化する際に、何を管理すべきか判断できなくなります。
* G7が2023年に策定した、高度なAIシステムの開発・導入・利用におけるリスク管理や透明性確保などの原則を示す国際指針
AI方針を実行に移すには、役割と責任を明確にしたガバナンス体制が必要です。基本となるのが三線モデルで、第一線がAIを開発・管理・利用する現場部門、第二線がAIリスク管理を担う部門としてリスクの特定・評価の支援とモニタリング、第三線が内部監査として独立した立場から客観的なアシュアランスと助言を提供します。
さらに取締役会やAI倫理委員会が、全体の方針や取り組みを監督します。体制構築には「デジタル部門中心型」「協働型」「ガバナンス部門中心型」の3パターンがありますが、最初からガバナンス部門中心型を目指すのは容易ではありません。
図表5:A3. 内部組織
実務上は、まずデジタル部門やDX推進部門が主導して立ち上げ、実績を積んだ上で徐々にガバナンス側へ機能を移管・強化する段階的なアプローチが現実的です。最初から完成形を求めるのではなく、誰が最初のオーナーシップを取るかを明確にすることが、体制構築の鍵になります。
A4は、自社が保有・利用するAI関連資源を「データ」「ツール」「インフラ」「ヒト」の四つの観点から特定・文書化する管理策です。データは出所・権利関係・品質、ツールは使用するモデルやライブラリ、インフラは必要な計算能力や構成・所在・コスト、ヒトは必要な役割と力量を整理します。AI管理台帳やデータカタログの整備は地道な作業ですが、以降のリスク評価やライフサイクル管理の前提となります。
AIシステムのインパクトのアセスメントは附属書Aの中でも実務上の難易度が高く、特に重要な領域です。基本となるのはリスクベース・インパクトベースのアプローチであり、AIシステムが個人や社会に及ぼす潜在的な影響の大きさに応じて、管理・監視の水準を設定します。
EU AI Act(欧州AI規制)の分類を参考にすると、AIのリスクは「許容できないリスク」「ハイリスク」「限定リスク」「最小リスク」の4段階に分けられ、それぞれに管理強度を定めます。例えば、採用選考や与信判定に使うAIはハイリスクに分類される可能性があり、社内の一般的な業務効率化ツールであれば、限定リスクや最小リスクに位置づけられる場合があります。
図表6:A5. AIシステムのインパクトのアセスメント
もう一つの重要なポイントは、リスク評価をリリース前の一度だけで終わらせないことです。PoC(概念実証)段階、本格導入前、利用開始後など、ライフサイクル上の主要な節目に評価を組み込み、継続的にリスクを確認する必要があります。
図表7:A5. AI利活用案件のリスク評価・リスク点検のポイント
その際にはAI専用の評価プロセスをゼロから構築するのではなく、既存のシステム開発プロセスの各ゲートに、AI固有のチェック項目を組み込むことが有効です。初期段階での簡易評価とゲートの設置で手戻りコストを抑えつつ、現場への定着と実効性を両立できます。
A6はAIシステムの企画・開発からリリース、運用に至る全過程で責任ある開発と運用を確立し、企画・要求定義から設計・開発、検証、リリース、運用・監視に至る一連のプロセスを体系的に管理するものです。
図表8:A6. AIシステムのライフサイクル
このプロセスには、AIシステムの文書化や仕様の定義が含まれ、ライフサイクル全体にわたって品質と信頼性をリスクベースで管理することが求められます。
ライフサイクルの各段階では、要求事項や判断基準を文書化するとともに、AIシステムの技術文書(概要、目的、利用者向け説明、フェアネスや信頼性の基準など)を整備し、イベントログを記録します。これにより、システムが意図どおり動作しているかを確認し、ライフサイクル全体のトレーサビリティを確保します。
AIシステムの出力の妥当性は、使用するデータの品質に大きく左右されます。ISO/IEC 42001では、データを「取得」「準備」「品質」「来歴」の四つの観点から管理することを求めています。
データの取得時には内容・取得元・権利関係を明確にし、準備段階では前処理の手法と選定基準を文書化します。また、正確性・完全性・多様性などの品質要件とバイアスの影響を評価するとともに、データの作成から移転までの履歴を記録・追跡できる状態にします。
A8は透明性確保の要となる管理策で、「情報提供」「インシデント伝達」「有害なインパクトの報告」「報告・共有」の四つを含みます。AIが関与していることの明示や精度・パフォーマンス情報の開示に加え、インシデント発生時の通知計画、利用者や外部関係者が公平性などの問題を報告できる窓口、規制当局への報告義務の明確化が求められます。例えば、与信判定の対象者や採用選考の候補者が「このAIの判断はおかしい」と申し立てられる仕組みが該当します。
AIシステムの利用に関する管理策では、「利用を認めてよいか」「どのようなルールの下で利用するか」「想定外の使われ方をしていないか」という三つの観点から、利用状況を管理します。具体的には利用承認の手続き、法令や社内ルールへの適合確認、入力データの確認、イベントログの保存などを通じて、AIシステムが適切に使われているかを確認します。
図表9:A9. AIシステムの利用
ここで鍵となるのが、AIの判断を人間がどのように監督するかという「ヒューマンオーバーサイト」です。もっとも、全てのAIシステムに同じ水準の監督が必要なわけではありません。A5のインパクトアセスメントの結果を踏まえて人間による関与の要否を見極め、必要な場合は、リスクの大きさに応じて確認や介入の方法を定めます。
例えば、与信判定や採用選考など、リスクが高いと評価されたAIシステムでは、AIの出力を人間が確認し、必要に応じて修正したり判断を覆したりできる仕組みが欠かせません。このように、監督の要否や水準をリスク評価に応じて変える考え方がISO/IEC 42001のリスクベースアプローチの重要なポイントです。
A10は、AIのサプライチェーンに関わる組織や関係者の役割と責任を明確にするための管理策です。対象には、データ提供者、モデル提供者、開発者、利用者などが含まれます。
サプライヤーに対しては、提供されるサービスや製品が自社のAI関連ルールに適合しているかを確認し、問題があれば是正を求めます。一方、顧客との間では、契約や利用規約を通じて、双方が負う責任の範囲を明らかにします。外部のLLM(大規模言語モデル)やクラウドAIサービスを利用する場合も、責任の全てを外部事業者に委ねることはできないため、自社とプロバイダーの役割分担を事前に整理しておくことが重要です。
ISO/IEC 42001は、単に認証を取得するための規格ではありません。AIを安全・公平・透明に活用するための方針や体制、プロセスを整え、それらを継続的に見直すための組織基盤です。ここでは、同規格を適用することで企業が得られる効果と、各国の規制対応に生かす考え方、認証取得までの進め方を解説します。
ISO/IEC 42001に準拠したAIマネジメントシステムを適切に導入・運用することで、組織にはさまざまなメリットが期待できます。ISO/IEC 42001を適用するメリットは、大きく四つあります。
図表10:ISO/IEC 42001の適用のメリット
一つは法規制への備えです。EU AI Actをはじめ、各国でAI関連規制の整備が進んでいます。あらかじめリスク管理や監督の体制を整えておくことで、新たな規制が導入された際にもスムーズに対応できます。結果として、将来の対応コストや法令違反に伴うリスクの低減が期待できます。
信頼性と透明性の向上も重要な効果です。第三者認証を取得すれば、自社が責任ある形でAIを管理・運用していることを客観的に示せます。顧客や取引先、投資家など、社外のステークホルダーから信頼を得る手段にもなります。
また、規格に沿って開発・運用の手順を整えることで、部門やプロジェクトごとに分散していた管理方法を標準化できます。問題が起きる可能性を抑えるだけでなく、インシデントが発生した際の原因究明や対応も進めやすくなります。
こうした取り組みは、リスク管理だけにとどまりません。認証取得は、取引先や顧客に対する差別化のメッセージとなり得ます。社内でAIに対する理解が深まり、活用の判断基準が共有されれば、新たなプロジェクトの立ち上げや業務効率化も進めやすくなります。ISO/IEC 42001は、リスクを抑える「守り」と、信頼や事業機会を広げる「攻め」の両面を支える規格と言えます。
AI関連の法令やガイドラインが登場するたびに、個別の対応を一から組み立てるのは効率的ではありません。まずは方針、責任体制、リスク評価、ライフサイクル管理といった、多くの規制に共通する組織機能を整えておくことが重要です。
その共通基盤となるのがISO/IEC 42001です。同規格に沿って組織機能を整えておけば、新たな規制が導入された場合も、既存の仕組みに必要な対応を追加する形で進められます。さらに、海外の規制動向を把握し、自社やAIサプライチェーンへの影響を分析する仕組みを組み合わせることで、グローバルなコンプライアンス体制の強化にもつながります。
ISO/IEC 42001は、各国が導入する新たなAI関連規制に対する包括的な対応策のベースラインとして活用できます。
図表11:ベースラインとしての活用
もっとも、全てのAIシステムを一度に同じ水準で管理する必要はありません。アジャイルガバナンスの考え方に基づき、法的拘束力を伴う規制の対象となることが見込まれるユースケースや、社会への影響が大きいAIから優先的に対応するのが現実的です。例えば、解釈可能性の高いモデルを選択したり、運用後の監視・評価の仕組みを強化したりするなど、リスクに応じて管理の水準を段階的に引き上げることが有効です。
ISO/IEC 42001は、AIを対象とするマネジメントシステム規格として、今後さらに活用が広がると見込まれます。EU AI Actの施行や各国の法整備が進めば、コンプライアンス対応を支える手段としての重要性も高まるでしょう。2025年には、ISO/IEC 42001の認証機関に対する要求事項を定めたISO/IEC 42006も発行され、認証の一貫性と信頼性を支える仕組みが整いました。
ISO/IEC 42001の認証取得は「初期評価」「ギャップ分析」「AIマネジメントシステム確立に向けた対応」「認証取得準備」「審査」「評価結果の再検証」という六つのステップで進めます。
AIマネジメントシステムの確立および認証の取得に向けて、まずは現状把握とギャップ分析のためのアセスメントを実施することを推奨します。
図表12:認証の取得に向けたプロセス
出発点は「自社でどのようにAIが利用されているか」「どのような管理体制がすでに存在しているか」を把握することです。その上で、ISO/IEC 42001の要求事項と現状を比較し、不足している方針、体制、手続き、記録などを洗い出します。
全ての課題に一度に対応するのではなく、リスクや重要度を踏まえて優先順位を決め、段階的に仕組みを整えていきます。期間の目安は、初期評価とギャップ分析に約2カ月、AIマネジメントシステムの確立に向けた対応に約3~6カ月、認証取得の準備に約3カ月です。ただし、対象とする組織やAIシステムの範囲、既存の管理体制によって必要な期間は異なります。
こうした期間や体制構築の負担を踏まえると、今すぐ認証取得を目指すことの難しい組織も少なくないでしょう。それでも、規格を活用する意義はあります。要求事項を参考に社内ルールや業務プロセスを見直すだけでも、AIリスクへの対応力を高められます。すでに運用している情報セキュリティや品質管理の仕組みに、AIガバナンスの要素を組み込む方法も有効です。
つまり、目指すべきは認証取得そのものではなく、ISO/IEC 42001を自社に合った形で活用することです。要求事項を形式的に当てはめるより、自社のAI活用状況や事業戦略に応じて、実際に機能する体制とプロセスを整えることが求められます。さらに、その考え方や取り組みを社外のステークホルダーに説明しながら、継続的に改善していくことが求められます。こうした継続的な改善が、信頼性・透明性・公平性を備えたAI活用につながります。
{{item.text}}
{{item.text}}
{{item.text}}
{{item.text}}


